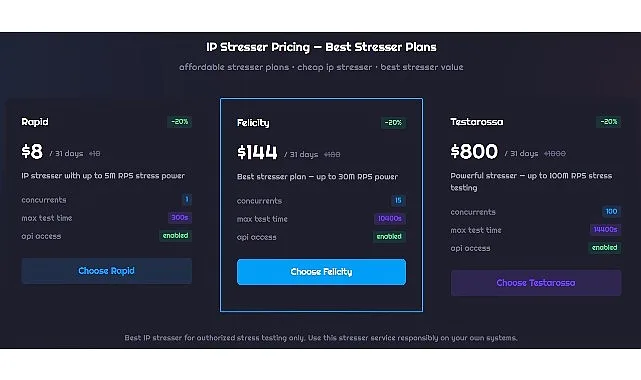
Kaspersky Digital Footprint Intelligence (DFI) birimi tarafından gerçekleştirilen kapsamlı araştırmalar, karanlık ağda (darknet) Distributed Denial of Service (DDoS) saldırılarının ticaretini yapan aktörlerin yapısını ve pazar dinamiklerini ortaya koydu. İnceleme sonucunda, hedeflenen sistem, saldırının süresi, hizmet sınırları ve eklenen özelliklere bağlı olarak bu tür saldırıların 30 ile 2.000 dolar arasında değişen fiyatlarla sunulduğu tespit edildi. Uzmanlar, en az 2024 yılından itibaren aktif olan 148 farklı tehdit aktörünü belirlerken, kararan ve derin ağlarda yapılan 256.000'den fazla paylaşımlı analiz ederek pazarın nasıl şekillendiğini detaylandırdı.
DDoS Pazarındaki Üç Temel İşletim Modeli
Araştırma, karanlık ağdaki DDoS faaliyetlerinin temel olarak üç ana model etrafında yapılandığını gösterdi. İlk modelde, saldırganlar doğrudan üçüncü taraflarla anlaşarak saldırıyı gerçekleştirmeleri için aracılara ihtiyaç duyarlar. İkinci ve en yaygın kabul edilen model ise "Hizmet Olarak DDoS" (DDoS-as-a-Service) konseptidir. Bu yapıda kullanıcılar, çevrimiçi kontrol panellerine veya Telegram botları gibi platformlara abonelik satın alarak saldırı araçlarına erişim sağlar. Üçüncü modelde ise saldırganlar, kendi geliştirdikleri betikleri veya sahip oldukları botnet altyapılarını kullanarak saldırıları tek başlarına icra ederler.
Pazarlama kanallarına bakıldığında, saldırıları aracılar üzerinden sunan aktörlerin yüzde 65'inin siber suç forumlarını tercih ettiği, kalan yüzde 35'inin ise Telegram ve Discord gibi mesajlaşma uygulamaları üzerinden tanıtım yaptığı görüldü. Bu durum, siber suçluların müşteri edinme süreçlerinde sosyal medya ve özel iletişim platformlarının ne kadar kritik bir rol oynadığını vurguluyor.
Teknik Detaylar ve Katman Odaklılıklar
Kaspersky DFI analizine göre, DDoS faaliyetleri iki ana teknik kategoriye yoğunlaşmıştır: Altyapıyı aşırı veri trafiğiyle kilitlemeyi hedefleyen ağ katmanı (Network Layer) saldırıları ve doğrudan web siteleri ile çevrimiçi servisleri aksatmaya odaklanan uygulama katmanı (Application Layer) saldırıları. Veriler, tehdit aktörlerinin yüzde 74'ünün TCP, UDP ve DNS taşkınları gibi Katman 4 (L4) tekniklerini pazarladığını gösterirken, yalnızca yüzde 9'unun açıkça Katman 3 (L3) yöntemlerine atıfta bulunduğunu kaydetti.
Bu tablo içinde en yaygın sunulan yöntem yüzde 92 oranıyla Katman 7 (L7) saldırıları oldu. Hazır araçların yüksek erişilebilirliği ve internete açık hizmetlerin nispeten kolay hedef alınabilmesi, bu eğilimin temel nedenleri arasında yer alıyor.
Kaspersky Digital Footprint Intelligence Analisti João Pedro Brandão e Silva, konuya ilişkin değerlendirmesinde, DDoS saldırılarının düşük maliyetli ve kolay erişilebilir olması nedeniyle siber tehdit aktörleri için giderek daha uygulanabilir bir seçenek haline geldiğini belirtti. Silva, bazı durumlarda bir saldırı başlatmanın maliyetinin standart bir aylık dijital yayın aboneliğinden veya hatta bir fincan kahveden bile daha düşük olabildiğini ifade etti. Bu durumun, işletmelerin DDoS saldırılarına karşı hazırlıklı olmayı temel siber güvenlik planlamalarının vazgeçilmez bir parçası olarak ele alması gerektiğini vurguladı.
Kaspersky, kurumların güvenlik duruşunu güçlendirmek için çeşitli adımlar öneriyor. Bunlar arasında, dijital varlıkları izleyen ve karanlık ağdaki tehditleri tespit eden Kaspersky Digital Footprint Intelligence gibi çözümlerden yararlanılması, bilgi güvenliği ekiplerine ayrıntılı görünürlük sağlayan Threat Intelligence kullanımı ve 7/24 izleme hizmeti sunan Managed Detection and Response (MDR) gibi uzman destekli tespit mekanizmalarıyla mevcut güvenlik önlemlerinin güçlendirilmesi yer alıyor.