Kaspersky uzmanları, e-ticaret tedarik zincirlerini doğrudan tehdit eden yeni bir siber saldırı yöntemi geliştirdi. Bali’de düzenlenen Security Analyst Summit 2026 etkinliğinde sunulan araştırma sonuçlarına göre, yaygın olarak kullanılan bir barkod okuyucu modelindeki güvenlik zafiyeti, saldırganların deponun dijital ekosistemine sızmalarına olanak tanıyor. Modern depolar, ürünlerin saklandığı basit alanlardan öte; çok sayıda teknoloji ve cihazın entegre olduğu karmaşık yapılar haline geldi. Bu tesislerdeki operasyonel aksaklıklar veya teslimat gecikmeleri, şirketler için ciddi mali kayıplara ve itibar zararlarına yol açabiliyor. Küresel e-ticaret hacminin 2019 yılından itibaren yaklaşık iki katına çıkarak 6 trilyon doları aştığı belirtiliyor. Bu büyüme, tedarik zincirlerinin kesintisiz ve güvenli çalışmasının hayati önemini artırıyor.
Barkod Okuyuculardaki Kritik Güvenlik Açığı Nasıl İşliyor?
Kaspersky Security Services araştırmacıları, depo altyapısındaki riskleri analiz etmek amacıyla çeşitli cihazlar üzerinden farklı siber saldırı yöntemlerini inceledi. Araştırma kapsamında, büyük ölçekli bir üreticinin ürettiği barkod okuyucularda tespit edilen güvenlik açığı öne çıktı. Bu tür cihazlar, depo yönetimi, perakende sektörü ve benzeri birçok alanda rutin olarak kullanılıyor. Geleneksel kurulumlarda el tipi barkod okuyucular, bir baz istasyonu aracılığıyla iletişim kuruyor. Baz istasyonu ise bu bağlantıyı bir iş istasyonuna veya başka bir işletim sistemine yönlendiriyor. Temel güvenlik sorunu, baz istasyonu ile barkod okuyucular arasında herhangi bir kimlik doğrulama mekanizmasının bulunmamasından kaynaklanıyor.
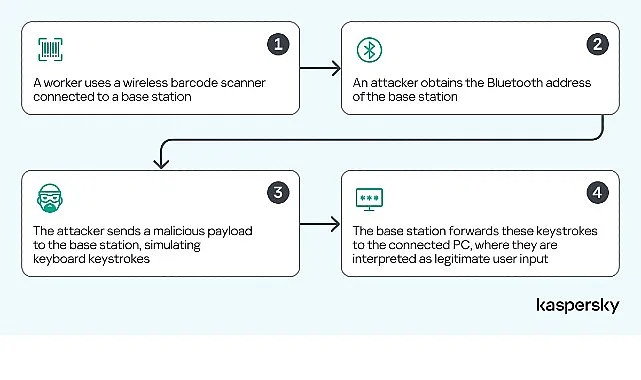
Araştırma bulguları, bu cihazların operasyonel teknoloji (OT) ağlarına giriş kapısı olarak kullanılabileceğini gösteriyor. Saldırılar, okuyucunun kablosuz bağlantı özelliği üzerinden gerçekleştirilebiliyor. Kaspersky’nin tespitlerine göre, cihazın kapsama alanında bulunan bir saldırgan, bağlı bilgisayara klavye tuş vuruşlarını gönderebiliyor. Bu süreçte kullanıcı müdahalesine ihtiyaç duyulmuyor ve saldırgan uzaktan kod çalıştırma imkanı elde ediyor. Senaryoda, bir çalışan baz istasyonuna bağlı kablosuz barkod okuyucusuyla günlük işlerini sürdürürken, saldırgan Bluetooth trafiğini pasif dinleme yoluyla baz istasyonunun adresini öğreniyor. Kurulan bağlantı üzerinden kötü amaçlı veri yükü gönderilerek klavye girdileri taklit ediliyor. Baz istasyonu bu sahte girişleri meşru kullanıcı hareketleri olarak algılayıp bilgisayara iletirken, sistem yetkisiz komutları onaylıyor.
Tedbirler ve Endüstriyel Güvenlik Önerileri
Bu saldırı yönteminin birden fazla üreticinin cihazlarında gözlemlendiği belirtildi. Saldırgan, bu teknik sayesinde depo ağı içindeki bir bilgisayarda ilk kalıcı erişim noktasını (initial foothold) elde ediyor. Barkod okuyucu burada sisteme girmek için yalnızca bir basamak görevi görüyor. Asıl tehlike, ele geçirilen bilgisayarın operasyonel ortamdaki güvenilir konumu ve kritik sistemlerle doğrudan bağlantısında yatıyor. Kaspersky araştırmacıları, benzer senaryoların El Terminalleri (PDR) veya termal yazıcılar gibi diğer ekipmanlar aracılığıyla Depo Yönetim Sistemleri (WMS) gibi kritik altyapılara da sızmak için kullanılabileceğine dikkat çekiyor.
Kaspersky Endüstriyel Güvenlik Hizmetleri Başkanı Sergey Sidorov, modern perakende ve lojistik sektörünün uçtan uca dijitalleştiğini vurgulayarak, tek bir barkod okuyucunun bile tüm ekosistemi felç edecek bir sızma noktası olabileceğini ifade etti. Sidorov, depo ve perakende endüstrilerinin siber güvenliği birinci öncelik olarak ele alması gerektiğini belirtti. Uzmanlar, güvenlik seviyesini artırmak için ağa bağlanmadan önce cihazların doğrulanmasını, kullanılmayan Bluetooth arayüzlerinin kapatılmasını ve güçlü kimlik doğrulama mekanizmalarının zorunlu kılınmasını öneriyor. Ayrıca, depo ağlarının segmentasyonu, güvenlik güncellemelerinin gecikmeksizin uygulanması ve hesap yetkilerinin en düşük ayrıcalık ilkesine göre sınırlandırılması kritik adımlar arasında yer alıyor. Yetkili iç tehdit senaryolarını da kapsayan saldırı yolu tatbikatlarının düzenli yapılması, Kaspersky Industrial Cyber Security (KICS) gibi çözümlerle desteklenmesi gereken önemli bir tedbirdir.