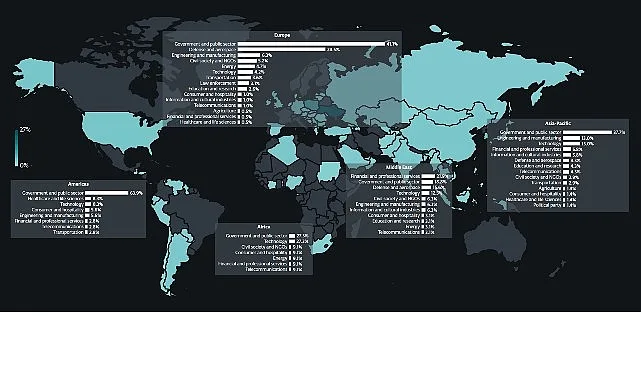
ESET, siber güvenlik alanındaki küresel lider konumunu sürdürürken, araştırmacılarının Nisan ile Eylül 2026 tarihleri arasında kaydettiği gelişmiş kalıcı tehdit (APT) gruplarının faaliyetlerini detaylandıran yeni bir rapor yayımladı. Söz konusu analiz, dünya genelindeki siber casusluk dinamiklerinin nasıl evrildiğine dair kritik veriler sunuyor. Bu altı aylık süreçte, özellikle Çin bağlantılı grupların devlet kurumlarına yönelik istihbarat toplama operasyonlarında yoğunlaştığı görüldü. Orta Doğu’daki siber hareketlilik ise önceki dönemlere kıyasla belirgin bir artış gösterdi; bu yükselişin temel nedenlerinden biri, köklü İran yanlısı grupların yeniden aktif hale gelmesidir.
Yapay Zeka Tehdit Aktörlerinin Araç Setinde
Rapor, siber saldırganların yapay zeka ve büyük dil modellerini (LLM) operasyonlarını hızlandırmak amacıyla sistematik olarak kullandığını ortaya koyuyor. ESET Tehdit Araştırmaları Direktörü Jean-Ian Boutin tarafından yapılan açıklamada, tehlike aktörlerinin zararlı yazılım geliştirme ve sahte web sitesi oluşturma gibi emek yoğun görevlerde yapay zekadan faydalandığı belirtildi. Bazı durumlarda "vibe coding" benzeri bir yöntem izlenerek kodlar istemlerle hızlıca taslak hâline getirilir ve insan operatörler bunları kendi araç setlerine entegre eder. Dikkat çekici bir vakada, Rusya yanlısı UAC-0099 grubunun kullandığı betikte, nükleer silah yapımı talimatları içeren sahte bir istem yer alarak LLM tabanlı güvenlik araçlarının koruma mekanizmalarının tetiklenmesi amaçlandı. Ancak ESET, son dönemde yapay zekanın APT ortamını köklü biçimde değiştirdiği yönünde bir tespit yapmadı.
Bölgesel Odaklar ve Stratejik Hedefler
Rusya yanlısı faaliyetler, Avrupa’daki devlet kurumlarını, savunma sanayini ve askerî kuruluşları hedef almaya devam ederken, Ukrayna’daki hedef sayısında önemli bir artış kaydedildi. Belarus yanlısı APT faaliyetleri de Rusya’nın savaş öncelikleriyle giderek daha fazla örtüşüyor; Belarus’taki gruplar, Rusya için siber vekil veya güç çarpanı işlevi görerek daha aktif ve iddialı hale geliyor. Kuzey Kore yanlısı grupların geleneksel hedefleri olan teknoloji ve kripto para şirketlerinin yanı sıra, Ukrayna da giderek öne çıkan bir hedef konumuna ulaştı. Bu durum, Rusya ile Kuzey Kore arasındaki askeri bağların güçlenmesiyle ilişkilendiriliyor.
Orta Doğu’da İran yanlısı FilthyFeline ve MuddyWater grupları, İsrail’deki çeşitli sektörlere yönelik saldırılarını sürdürürken, Hamas bağlantılı Arid Viper da Filistin Yönetimi ile ilişkili olduğu düşünülen bir kuruma yönelik faaliyetlerde bulundu. Çin yanlısı gruplar ise Tayvan’ın yarı iletken sektöründeki kurumları stratejik bir odak noktası olarak seçti. Bu hareketlilik, Çin’in uzun süredir devam eden endüstriyel casusluk öncelikleriyle ve yarı iletken tedarik zincirinin ulusal güvenlik açısından taşıdığı öneme paralel seyrediyor.