Siber güvenlik alanında faaliyet gösteren Kaspersky, internet kullanıcılarını boş görünen veya basit reklam içerikleriyle dolu “kullanılmayan alan adları” üzerinden gerçekleştirilen siber tehditlere karşı önemli bir uyarıda bulundu. Şirket, siber suçluların bu tür web sitelerini kullanarak kullanıcıların hassas kişisel bilgilerini ele geçirme girişimlerinde bulunduğunu ve bu durumun hem gizlilik ihlallerine hem de kimlik hırsızlığı riskine yol açtığını açıkladı. Kayıtlı olmasına rağmen henüz tam anlamıyla geliştirilmemiş veya aktif bir web sitesine sahip olmayan bu alan adları, ilk bakışta zararsız görünebilirken, arka planda kötü amaçlı betikler barındırarak kullanıcıların farkında olmadan veri toplama faaliyetleri yürütebiliyor.
Boş Görünen Sayfaların Ardındaki Riskler
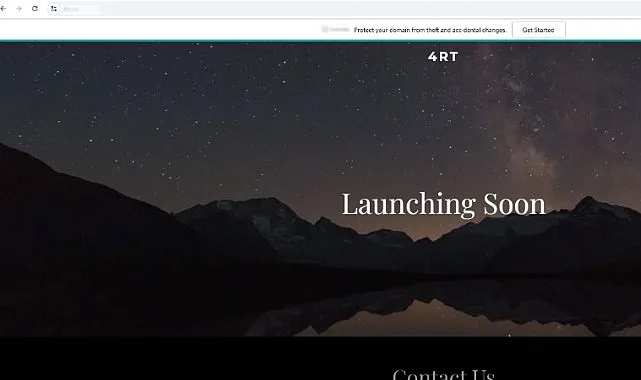
Kullanılmayan alan adları, genellikle “Yakında” yazan bir yer tutucu, “Alan adı satılık” bildirimi veya tamamen boş bir ekran ile karşımıza çıkar. Ancak bu basit arayüzün ardında, kullanıcıların dijital ayak izlerini takip eden ve hassas verileri toplayan kötü niyetli yazılımlar çalışabilir. Bir kullanıcının bu tür bir sayfayı ziyaret etmesi dahi, IP adresi, konum bilgisi, User-Agent verileri (tarayıcının veya uygulamanın web sitelerine gönderdiği kimlik bilgisi) ve çerez tanımlayıcıları gibi kişisel bilgilerin otomatik olarak toplanmasına neden olabilir.
Siber dolandırıcılar, geleneksel çerezlerin ötesine geçerek Canvas, WebGL veya dijital ses profilleme (Audio Fingerprinting) gibi ileri düzey tarayıcı parmak izi tekniklerini de kullanabilir. Bu yöntemler, kullanıcıları internet üzerinde izlemek ve onların cihazlarını, donanımlarının görüntü ve ses oluşturma biçimlerindeki benzersiz özellikler aracılığıyla tanımlamak için tasarlanmıştır. Elde edilen bu kapsamlı veriler, daha sonra reklam ağlarına aktarılır ve kullanıcıların bilgisi veya onayı olmaksızın detaylı ve hedefli profiller oluşturulmasında kullanılır. Bu durum, kişiselleştirilmiş reklamların ötesinde, kullanıcıların dijital mahremiyetini ciddi şekilde ihlal eden bir tehdit oluşturur.
Doğrudan Saldırı Yöntemleri: Yönlendirmeler ve Yazım Hataları
Gizli veri toplamanın yanı sıra, kullanılmayan alan adları doğrudan güvenlik tehditleri de barındırır. Tehdit aktörleri, ziyaretçileri otomatik olarak sahte platformlara, yetişkin içerikli sitelere veya çevrim içi kumar sitelerine yönlendiren betikler yerleştirebilir. Bir diğer tehlikeli yöntem ise “typosquatting” olarak adlandırılır. Bu teknikte, kullanıcıların popüler marka adlarından yalnızca bir veya iki harfle farklı olan alan adlarına yönlendirilmesi hedeflenir. Kullanıcının bir URL'yi yazarken yapacağı basit bir yazım hatası, onları kötü amaçlı veya kimlik avı amacı taşıyan bir web sitesine yönlendirebilir.
Bu tür sahte sitelerde siber suçlular, kullanıcıların oturum açma bilgilerini ve finansal verilerini ele geçirebilir. Ayrıca, “drive-by download” saldırılarıyla (kullanıcının bilgisi ve onayı olmadan kötü amaçlı dosya veya yazılımların cihazına otomatik olarak indirilip yüklenmesi) cihazlara gizlice kötü amaçlı yazılım bulaştırılabilir. Bu durum, yalnızca kişisel verileri değil, finansal güvenliği ve hatta kurumsal sistemlere erişim güvenliğini de riske atabilir.
Kaspersky Web İçeriği Uzmanı Svyatoslav Kravtsov, boş görünen web sayfalarının zararsız olduğu yanılgısının tehlikeli olduğunu vurgulayarak, bu sayfaların kullanıcı fark etmeden dijital ayak izini tarayabileceğini ve veri toplayabileceğini belirtti. Kravtsov, kullanılmayan alan adlarının doğrudan risklerinin yanı sıra, kimlik avı veya kötü amaçlı yazılım dağıtımı yapan sitelere yönlendirme riskinin de bulunduğunu ifade etti.
Siber Güvenlik Uzmanından Öneriler
Kaspersky, kullanılmayan alan adlarının taşıdığı gizli risklerden korunmak amacıyla kullanıcılara bir dizi önlem almalarını tavsiye ediyor:
- Bilinmeyen Kaynaklardan Gelen Şüpheli Bağlantılara Dikkat Edin: E-posta, anlık mesajlaşma uygulamaları veya sosyal medya üzerinden gelen bağlantılara temkinli yaklaşın. Hassas bir bilgi girmeden önce adres çubuğundaki URL'nin doğru yazıldığından her zaman emin olun.
- Güvenilir Yazılımlar Kullanın: Web izleyicilerini ve istenmeyen içerikleri engelleyen, Kaspersky Premium gibi güvenlik çözümleri; izinsiz veri toplanmasını engellemek ve zararlı yönlendirme zincirlerini durdurmak üzere özel olarak tasarlanmış Anti-Banner, Takip Etme (Do Not Track - DNT) ve parmak izi engelleme (anti-fingerprinting) gibi gelişmiş koruma modüllerini bünyesinde barındırır.
- Yanlışlıkla Boş Sayfaya Girerseniz Temkinli Olun: Eğer yanlışlıkla bu tür bir alan adına veya boş bir yer tutucu sayfaya girdiğinizi fark ederseniz, sayfa üzerindeki hiçbir reklama veya afişe tıklamayın ve kesinlikle iletişim bilgisi paylaşmayın. Sekmeyi derhal kapatın ve ardından tarayıcınızın önbelleğini ve çerezlerini temizleyin.