Kaspersky güvenlik araştırmacıları, Apple'ın macOS işletim sistemini hedefleyen ve “MacSync” olarak bilinen bilgi hırsızı yazılımın güncellenmiş, oldukça gelişmiş bir varyantını ortaya çıkardı. İlk olarak 2024–2025 döneminde AMOS hırsız yazılımının bir türevi olarak karşımıza çıkan MacSync, zamanla kapsamlı bir evrim geçirerek daha tehlikeli bir hale büründü. Eylül 2026'da belirlenen bu en son sürüm, oldukça karmaşık yeni bir bulaşma zinciri kullanarak hedef sisteme hem bilgi hırsızı niteliğinde bir yazılım hem de bir arka kapı (backdoor) yüklüyor. Bu ikili tehdit, kullanıcıların oturum kimlik bilgilerini, çeşitli kişisel verilerini ve özellikle kripto varlıklarını ciddi şekilde tehlikeye atıyor.
Saldırı süreci, kullanıcının cihazına kötü amaçlı bir dosyanın ulaşmasıyla başlıyor. Genellikle kullanıcılar, bu kötü amaçlı yazılımı meşru görünen bir uygulama gibi algılayarak, kandırılarak indiriyorlar. Söz konusu kötü amaçlı yazılım, bir belge paylaşım uygulaması, popüler bir kripto cüzdan uygulaması veya başka bir masum uygulama kılığında sunulabiliyor. İlk indirme işleminin ardından cihazda bir dizi başka kötü amaçlı indirme ve manipülasyon gerçekleştiriliyor. Bazı durumlarda, saldırı zincirindeki bu kötü amaçlı indirmelerden biri, herkese açık bir iCloud takvim girdisinde .ics formatında barındırılarak kullanıcının fark etmesini zorlaştırıyor. Bulaşma sonucunda, MacSync'in temel bileşenleri olan bilgi hırsızı ve arka kapı, cihaza gizlice yerleştiriliyor.
MacSync'in İkili Tehdidi: Bilgi Hırsızı ve Arka Kapı
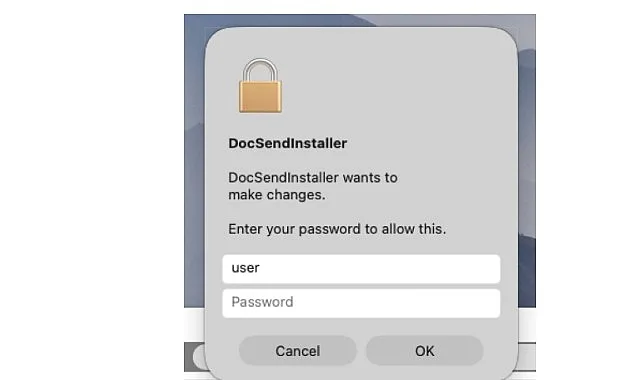
Cihaza sızan bilgi hırsızı bileşeni çalıştırıldığında, kullanıcının indirdiğini düşündüğü yasal uygulama gibi davranıyor. Ardından kullanıcıdan yönetici hesabının parolasını girmesi isteniyor. Parola girildikten sonra, ekranda uygulamanın “hasarlı” olduğu ve çöp kutusuna taşınması gerektiği belirten aldatıcı bir bildirim gösteriliyor. Bu yöntem, kullanıcının dikkatini dağıtmak ve kötü amaçlı yazılımın faaliyetlerini gizlemek için kullanılıyor. Bilgi hırsızı, bu süreçte oldukça geniş bir yelpazede hassas verileri topluyor. Bu veriler arasında web tarayıcılarındaki gezinme geçmişi, çerezler ve kayıtlı kimlik bilgileri bulunuyor. Ayrıca, kripto cüzdan uygulamalarındaki veriler, Telegram mesajlaşma verileri, cihazın oturum açma bilgileri ve parolası ile Keychain dosyası da ele geçiriliyor. Bunlara ek olarak, yüklü uygulamaların listesi, cihazın modeli ve donanım bilgileri, SSH ve ZSH yapılandırmaları gibi sistemle ilgili önemli veriler de saldırganların eline geçiyor.
MacSync'in bir diğer kritik bileşeni olan arka kapı ise, meşru Finder uygulaması gibi gizlenerek saldırganlara kullanıcının verilerine uzaktan erişim imkânı sağlıyor. Bu arka kapı aracılığıyla saldırganlar, özellikle kullanıcının web tarayıcısına değiştirilmiş eklentileri uzaktan yükleyebiliyorlar. Bu eklentilerin büyük olasılıkla, güvenilir kripto cüzdan eklentilerini kötü amaçlı kopyalarıyla değiştirmek amacıyla kullanıldığı düşünülüyor. Ayrıca saldırganlar, meşru Ledger kripto cüzdan uygulamasını kötü amaçlı bir kopyayla değiştirebiliyor, çeşitli sistem bilgilerini veya belirli kullanıcı dosyalarını toplayabiliyor ve başka kötü niyetli amaçlarla rastgele kod çalıştırabiliyorlar.
Korunma Yöntemleri ve Uzman Tavsiyeleri
Kaspersky Güvenlik Uzmanı Sergey Puzan, keşfedilen yeni MacSync sürümünün önceki varyantlardan önemli ölçüde farklılaştığını ve daha karmaşık hale getirildiğini vurguladı. Puzan, “Tehdit aktörleri, kurbanın cihazına ilk erişimi sağlamak için sosyal mühendislik yöntemlerini de hızla geliştiriyor. Bu nedenle, özellikle geliştiricisi güvenilir olmayan yeni uygulamalar yüklenirken son derece temkinli olunmalı. Kullanıcılara, indirdikleri yazılımların orijinal geliştiriciye ait olup olmadığını her zaman resmî ve güvenilir kaynaklardan doğrulamalarını öneriyoruz. Cihazdaki en hassas verileri ve giriş kimliklerini koruyan kilit unsur yönetici parolasıdır; uygulamalar bu parolayı talep ettiğinde kullanıcılar her zamankinden daha dikkatli yaklaşmalıdır” şeklinde konuştu.
Kaspersky güvenlik çözümleri, MacSync ailesiyle ilişkili tehditleri başarıyla tespit ederek etkisiz hale getirme yeteneğine sahiptir. Güncellenen MacSync kötü amaçlı yazılımına ilişkin kapsamlı teknik analiz ve derinlemesine bilgiler, önümüzdeki günlerde Securelist.com adresinden detaylı olarak yayımlanacaktır. Kullanıcıların dijital güvenliklerini sağlamak adına bu tür gelişmeleri yakından takip etmeleri ve önerilen güvenlik önlemlerini almaları büyük önem taşımaktadır.